
Google Tag Manager Server-Side to kontener GTM uruchomiony na serwerze, który kontrolujesz. Przeglądarka wysyła dane do Twojej domeny, a serwer przekazuje je do GA4, Meta czy Google Ads, więc decydujesz, co do nich trafia. Wdrożenie opłaca się przy dużym budżecie reklamowym albo wymaganiach co do kontroli danych, bo produkcyjny serwer kosztuje 90-135 USD miesięcznie.
Jak działa Google Tag Manager Server-Side?
Kontener serwerowy działa na serwerze tagującym, poza przeglądarką użytkownika. Na stronie zostaje kontener webowy Google Tag Managera albo sam tag Google (gtag.js). Tag Google wysyła zdarzenia na adres serwera tagującego, ustawiony w parametrze server_container_url, zamiast osobno do każdej platformy.
Na serwerze żądanie przechodzi 3 etapy:
- klient (client), czyli adapter dla danego protokołu, przejmuje żądanie i zamienia je w zdarzenie; nowy kontener ma klienty Google Analytics i Measurement Protocol,
- reguły sprawdzają zdarzenie tak samo jak w kontenerze webowym,
- tagi serwerowe wysyłają dane do platform, na przykład do GA4, Meta Conversions API i Google Ads, każdej w jej formacie.
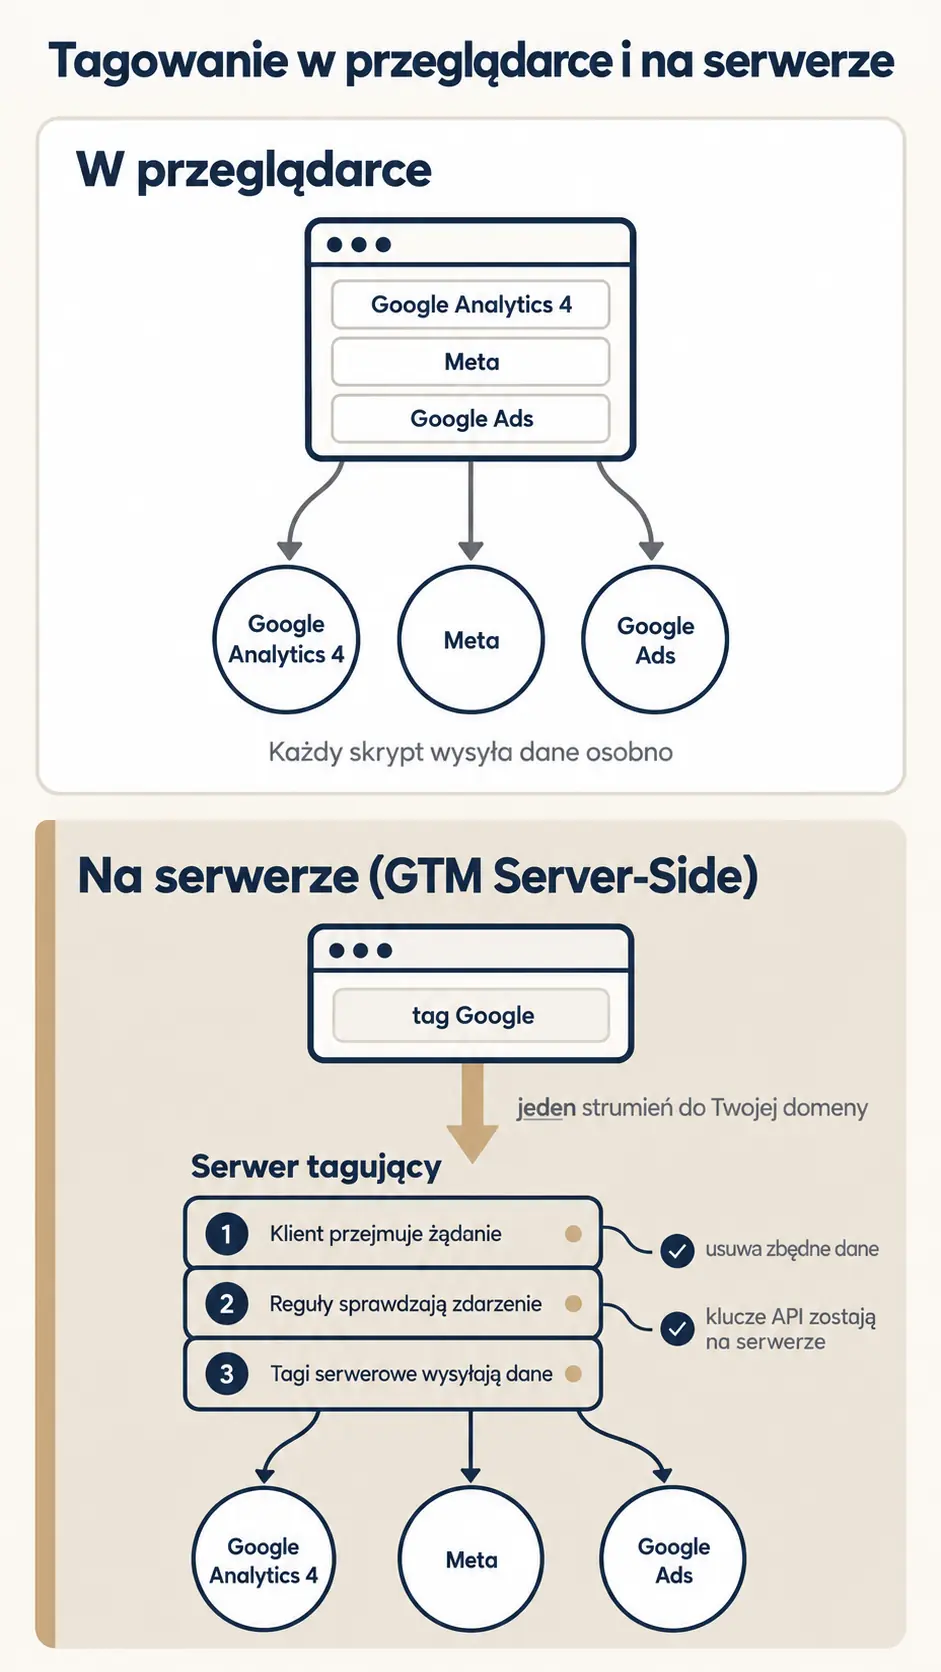
Odpowiadając przeglądarce, serwer może ustawić ciasteczko nagłówkiem HTTP z flagą HttpOnly, niewidoczne dla skryptów na stronie. Ciasteczka ustawiane przez serwer działają tylko wtedy, gdy serwer tagujący odpowiada pod domeną strony. Pod domyślnym adresem dostawcy chmury (run.app) serwer może korzystać wyłącznie z ciasteczek zapisanych przez JavaScript.
Czym tagowanie serwerowe różni się od tagowania w przeglądarce?
| Cecha | Tagowanie w przeglądarce | Tagowanie serwerowe |
|---|---|---|
| Gdzie działają tagi | w przeglądarce użytkownika | na serwerze tagującym |
| Dokąd idą dane z przeglądarki | do każdej platformy osobno | do jednego adresu w Twojej domenie |
| Kod JavaScript na stronie | kontener i skrypt każdej platformy | kontener albo tag Google; skrypty platform tylko tam, gdzie nie zastąpi ich tag serwerowy |
| Ciasteczka | zapisywane przez JavaScript | także przez serwer, z flagą HttpOnly |
| Kontrola danych | każdy skrypt wysyła to, co sam zbierze | serwer usuwa i zmienia parametry przed wysłaniem |
| Klucze API | nie da się ich ukryć w kodzie strony | zostają na serwerze |
| Koszt | brak opłat za hosting | serwer albo abonament hostingu |
Zdarzenie nadal powstaje w przeglądarce. Jeśli tag Google się nie załaduje, serwer tagujący nie dostaje niczego, co mógłby przekazać dalej.
Co daje GTM Server-Side?
Google deklaruje dwie korzyści: mniej kodu po stronie użytkownika i lepszą ochronę danych, które przechodzą przez środowisko zarządzane przez właściciela strony. W praktyce tagowanie serwerowe daje 5 rzeczy:
- kontrolę nad danymi przed wysłaniem, bo serwer usuwa parametry, których dostawca nie ma dostać (na przykład e-mail zapisany przez pomyłkę w adresie URL), skraca adres IP i wysyła każdej platformie tylko wybrane zdarzenia,
- klucze API po stronie serwera, więc token dostępu Meta Conversions API nie trafia do kodu strony (identyfikatory tagu Google i piksela Meta są publiczne w obu modelach),
- wzbogacanie zdarzeń o dane, których nie ma w przeglądarce, na przykład marżę produktu albo status leada z CRM,
- wysyłkę konwersji z serwera do platform reklamowych, czyli Meta Conversions API i konwersji Google Ads, w tym konwersji rozszerzonych,
- mniej kodu w przeglądarce, ale tylko w części opisanej niżej.
Gdy to samo zdarzenie wysyłają piksel Meta i Conversions API, Meta deklaruje, że uzna je za jedno zdarzenie, jeśli oba mają ten sam identyfikator (eventID w pikselu, event_id w API) i tę samą nazwę. Bez wspólnego identyfikatora jedna konwersja liczy się dwa razy.
Tag Google, przez który dane trafiają do serwera, zostaje na stronie. W pomiarze z 7 października 2026 r. gtag.js dla GA4 miał ok. 155 KB po kompresji (441 KB kodu). Mniej kodu daje dopiero usunięcie skryptów platform zastąpionych tagami serwerowymi, na przykład piksela Meta (fbevents.js, ok. 113 KB po kompresji). Jeśli piksel zostaje, bo Meta ma łączyć zdarzenia z przeglądarki i z serwera, strona ładuje tyle samo kodu co wcześniej.
Starsze opisy przedstawiają tagowanie serwerowe jako odpowiedź na wycofanie ciasteczek stron trzecich w Chrome. Ten argument stracił aktualność w lipcu 2024 r., gdy Google odstąpił od wycofania, a w październiku 2025 r. Google ogłosił, że utrzymuje obecne podejście do ciasteczek stron trzecich.
Czego GTM Server-Side nie załatwia?
Zgody na ciasteczka. Art. 5 ust. 3 dyrektywy 2002/58/WE (ePrivacy) wymaga zgody użytkownika na zapisanie informacji w jego urządzeniu i na odczyt z niego, z wyjątkiem działań ściśle niezbędnych. Tagowanie serwerowe nadal zapisuje i odczytuje ciasteczka w przeglądarce, więc przepis działa tak samo. Stan zgody z Consent Mode v2 dociera do serwera w każdym żądaniu. W teście z 7 października 2026 r. parametr gcs miał wartość G100 przed zgodą i G111 po niej. W trybie zaawansowanym tag Google wysyła zdarzenia także przed zgodą, więc to konfiguracja tagów serwerowych decyduje, co z nimi się stanie.
Blokerów reklam. Sama własna domena ich nie omija. EasyPrivacy, lista włączona domyślnie w uBlock Origin, ma regułę na żądania GA4 (?v=2&tid=G-) przeznaczoną właśnie dla żądań do domeny strony, a ścieżki /gtm.js i /gtag/js blokuje na każdej domenie. AdGuard Tracking Protection ma podobne reguły (stan obu list z 7 października 2026 r.). Reguły przestają działać dopiero po zmianie ścieżek i parametrów żądań, co oferują niektórzy dostawcy hostingu. Ominięcie blokera nie zmienia obowiązku zgody.
Krótkiego życia ciasteczek w Safari. Mechanizm ITP w Safari skraca do 7 dni ciasteczka zapisywane przez JavaScript. WebKit deklaruje ten sam limit dla ciasteczek ustawianych przez serwer, gdy subdomena prowadzi do infrastruktury strony trzeciej przez rekord CNAME albo adres IP. Serwer tagujący na Cloud Run albo w Stape pod subdomeną strony, która stoi u innego dostawcy, podlega więc temu limitowi. Długie ciasteczka daje serwer na tej samej infrastrukturze co strona, zwykle ścieżka na głównej domenie obsługiwana przez ten sam CDN albo load balancer.
Błędów w warstwie danych. Serwer przekazuje to, co dostał z przeglądarki. Brakujące albo błędne zdarzenia zostają błędne także po stronie serwera, a do problemu dochodzi rachunek za hosting.
Ile kosztuje GTM Server-Side?
Ceny hostingu zmieniają się, dlatego podaję stan z 7 października 2026 r.:
- Google Cloud Run. Serwer utworzony automatycznie przez GTM to jedna instancja, która zwykle mieści się w darmowym limicie Google Cloud i według Google służy do testów. Do ruchu produkcyjnego Google zaleca 2 instancje w instrukcji Cloud Run i 3 w opisie ogólnym, a każda kosztuje ok. 45 USD miesięcznie (1 vCPU, 0,5 GB pamięci, procesor przydzielony stale). Wynik zgadza się z cennikiem Cloud Run, bo taka instancja przez 30 dni kosztuje 49,25 USD, a darmowy limit odejmuje ok. 5 USD. Produkcja kosztuje więc ok. 90-135 USD miesięcznie i rośnie z ruchem, gdy Cloud Run dokłada instancje. Przy ponad ok. 1 mln żądań miesięcznie Google zaleca wyłączenie logowania żądań, bo same logi generują istotne opłaty.
- Stape. Plan Free obejmuje do 10 tys. żądań miesięcznie, Pro kosztuje 20 USD miesięcznie (17 USD przy płatności rocznej) i obejmuje do 500 tys. żądań, Business 100 USD miesięcznie (83 USD rocznie) i do 5 mln żądań. Limity dotyczą żądań do serwera.
- Praca obejmuje wdrożenie, aktualizacje obrazu serwera i debugowanie dwóch kontenerów. Ten koszt zależy od liczby platform i stanu warstwy danych.
Jak wdrożyć GTM Server-Side?
Wdrożenie na Google Cloud ma 6 kroków:
- Utwórz kontener typu Server w Google Tag Manager (Administracja > Utwórz kontener, platforma docelowa „Serwer”).
- Uruchom serwer tagujący. Automatyczna konfiguracja tworzy projekt Google Cloud z usługą Cloud Run. Własny projekt Google Cloud konfigurujesz ręcznie według instrukcji Cloud Run, a innego dostawcę (Stape, własny serwer) według jego instrukcji, z konfiguracją kontenera skopiowaną z GTM.
- Przypisz serwerowi własną domenę, czyli subdomenę albo ścieżkę na głównej domenie (porównanie wariantów w następnej podsekcji).
- Skieruj dane do serwera. W tagu Google w kontenerze webowym ustawiasz parametr
server_container_urlz adresem serwera, a ten sam adres dodajesz w ustawieniach kontenera serwerowego. - Sprawdź przepływ danych w podglądzie obu kontenerów jednocześnie i w DebugView GA4. Adres serwera z dopiskiem
/healthyodpowiada „ok”, gdy serwer działa. - Przygotuj serwer do produkcji: 2-3 instancje, wyłączone logowanie żądań przy dużym ruchu i aktualizacja obrazu serwera po każdej głównej wersji, o której powiadamia GTM.
Subdomena czy ścieżka na głównej domenie?
Google opisuje 3 warianty adresu serwera tagującego:
| Wariant | Przykład | Ciasteczka ustawiane przez serwer | Konfiguracja |
|---|---|---|---|
| ta sama domena (same-origin) | www.example.pl/metrics | tak | CDN albo load balancer kieruje ścieżkę do serwera |
| subdomena | metrics.example.pl | tak | rekordy DNS |
| domena dostawcy chmury | adres w run.app | nie, tylko ciasteczka z JavaScriptu | gotowa po utworzeniu serwera |
Google nazywa wariant same-origin najlepszą praktyką. Subdomenę konfiguruje się najprościej, ale gdy prowadzi do innej infrastruktury niż strona, Safari skraca ciasteczka ustawiane przez serwer do 7 dni (sekcja o ograniczeniach wyżej).
Ładować gtm.js przez serwer tagujący czy od Google?
Serwer tagujący potrafi serwować skrypty Google (gtm.js, gtag/js) pod Twoją domeną. Pobiera je wtedy od Google i oddaje przeglądarce jako pośrednik. Korzystam z GTM Server-Side na Cloud Run, ale skryptu przez zmapowaną domenę nie ładuję, bo serwer tagujący oddaje go bez kompresji.
W serwisie agencji, którą współtworzę, serwer tagujący działa na Cloud Run pod subdomeną strony, a sama strona stoi na Vercelu. Pomiary z przełomu września i października 2026 r. pokazały, że gtm.js z subdomeny ma 519 kB, a ten sam plik z googletagmanager.com po kompresji brotli 169 kB. Dla gtag/js było to 578 kB wobec 189 kB, czyli przy pierwszej wizycie ok. 740 kB więcej do pobrania. Test z 7 października 2026 r. dał ten sam wynik, bo plik z subdomeny miał 503 kB bez nagłówka Content-Encoding, a z Google 165 kB.
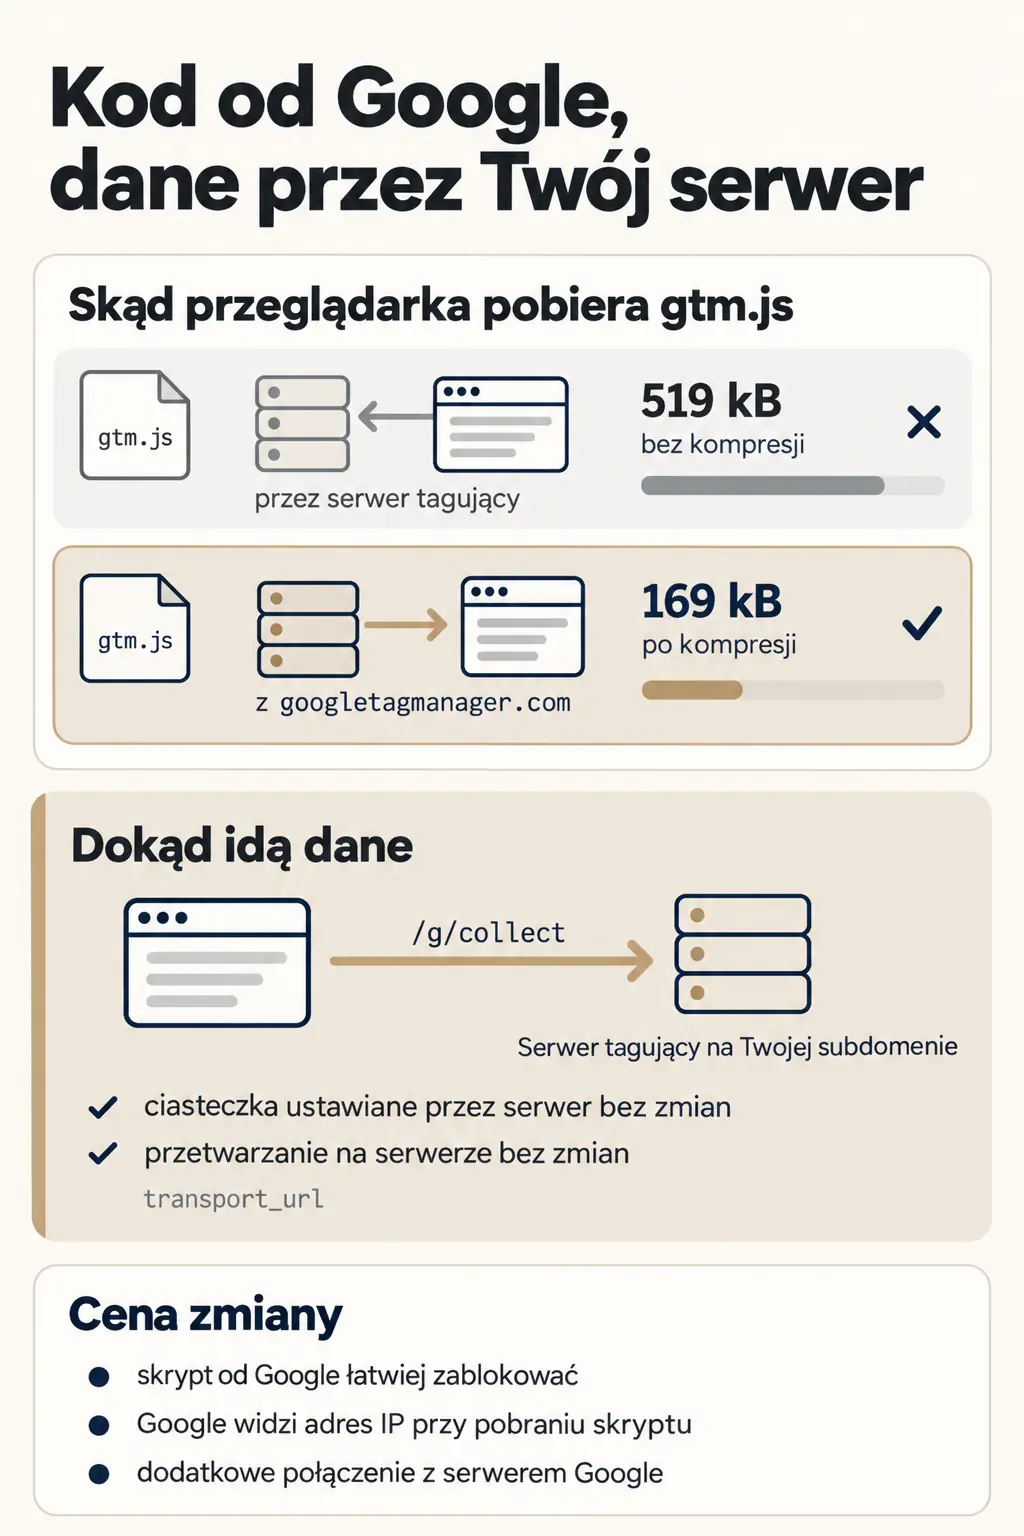
Dziś loader gtm.js idzie z www.googletagmanager.com, a dane nadal trafiają na subdomenę serwera tagującego (ścieżka /g/collect), bo w tagu Google ustawiony jest parametr transport_url. Od Google strona pobiera tylko kod, a zbieranie danych dalej przechodzi przez serwer tagujący. Zmiana zachowuje ciasteczka ustawiane przez serwer (FPID w domenie strony) i całe przetwarzanie w kontenerze serwerowym. Długich ciasteczek w Safari nie było przed zmianą i nie ma po niej, bo strona i serwer tagujący stoją u różnych dostawców.
Ładowanie loadera od Google ma 3 koszty:
- mniejszą odporność loadera na blokery, bo googletagmanager.com jest na listach EasyPrivacy, AdGuard i uBlock, a zablokowany loader nie uruchamia żadnego tagu; strata jest mniejsza, niż się wydaje, bo EasyPrivacy i AdGuard blokują ścieżkę
/gtm.jstakże na subdomenie, - połączenie z Google przy pobraniu loadera, w którym Google widzi adres IP i nagłówki przeglądarki także przed zgodą, ponieważ Consent Mode zaczyna działać dopiero po załadowaniu loadera; to temat do rozmowy z inspektorem ochrony danych,
- dodatkowe połączenie z nowym hostem (DNS i TLS), które skraca wskazówka
preconnect.
Kompresja zmniejsza transfer, ale nie czas wykonania. Po rozpakowaniu przeglądarka i tak parsuje i wykonuje ok. 1,1 MB kodu obu skryptów. Wpływu samej tej zmiany na LCP nie dało się wyodrębnić, bo weszła razem ze zmianami we frontendzie.
Loader pod własną domeną z kompresją dają 4 rozwiązania, od najtańszego:
- przepisanie ścieżki loadera (rewrite) na serwerze albo w CDN strony, tylko dla gtm.js,
- Cloudflare jako proxy przed subdomeną serwera tagującego,
- kontener nginx z kompresją obok serwera tagującego w tej samej usłudze Cloud Run, z ręczną aktualizacją obrazu serwera,
- load balancer z Cloud CDN przed Cloud Run, za ok. 20 USD miesięcznie stałej opłaty.
To samo zadanie wykonuje Google tag gateway, opisany w następnej sekcji.
Jak przenieść serwer z App Engine na Cloud Run?
Pierwsze serwery tagujące działały na App Engine. Dziś automatyczna konfiguracja tworzy usługę Cloud Run, a przeniesienie nie wymaga nowego kontenera ani eksportu. W Cloud Run uruchamiasz usługę serwera tagującego z konfiguracją istniejącego kontenera (Administracja > Ustawienia kontenera), przypisujesz jej domenę, sprawdzasz podgląd i adres /healthy, a potem kierujesz domenę na nową usługę. Gdy App Engine nie dostaje już ruchu, Google zaleca wyłączenie aplikacji App Engine, żeby nie płacić za nią dalej.
Czym GTM Server-Side różni się od Google tag gateway?
Google tag gateway for advertisers ładuje skrypty Google i wysyła pomiar przez Twoją domenę za pomocą CDN, load balancera albo serwera WWW. Google konfiguruje go z poziomu interfejsu dla Cloudflare, Akamai, Fastly i Google Cloud, a ręcznie działa na każdym CDN, który przekazuje żądania do zewnętrznych adresów. Gateway obsługuje tag Google i nie przetwarza danych, więc nie usuwa parametrów, nie wzbogaca zdarzeń i nie wysyła ich do innych platform.
GTM Server-Side przetwarza dane i rozsyła je do wielu platform. Google zaleca połączenie obu rozwiązań. Gateway serwuje wtedy skrypty Google z CDN pod domeną strony, a pomiar trafia na ścieżkę obsługiwaną przez kontener serwerowy.
Kiedy GTM Server-Side się opłaca?
Tagowanie serwerowe ma sens w 4 sytuacjach:
- konwersje idą do platform reklamowych z serwera, przez Meta Conversions API albo z CRM, i od ich jakości zależą kampanie,
- dane dla dostawców wymagają kontroli, na przykład usuwania danych osobowych z adresów i skracania IP,
- zdarzenia łączysz z danymi z innych systemów, takimi jak CRM, marża albo status zamówienia,
- piksele platform da się zastąpić tagami serwerowymi, co zmniejsza ilość kodu na stronie.
Nie ma sensu przy stronie z kilkoma formularzami miesięcznie, przy nieuporządkowanej warstwie danych i wtedy, gdy jedynym celem jest ominięcie zgody albo blokerów. W dwóch pierwszych przypadkach większy zysk daje poprawny pomiar w przeglądarce, od którego tagowanie serwerowe i tak zależy.
Potrzebujesz wsparcia w SEO lub AI Search?
Przeanalizuję sytuację Twojej strony i wskażę, które działania realnie zwiększą jej widoczność.